
 01 39 02 61 61


Phishing : comment repérer un email frauduleux et protéger son entreprise
PLEIN PHARE #19 | 4 minutes de lecture
Octobre, Cybermois, est l’occasion de rappeler les bons réflexes face au phishing, une menace toujours majeure. Les messages frauduleux sont de plus en plus sophistiqués et peuvent tromper même les utilisateurs les plus vigilants.
Le phishing, ou hameçonnage, fait partie des risques auxquels nous sommes tous susceptibles d’être confrontés, dans notre vie professionnelle comme personnelle.
Les chiffres du 11ᵉ baromètre CESIN–OpinionWay, publié en janvier 2026, confirment l’importance de cette menace :
- 55 % des incidents cyber significatifs citent le phishing et ses variantes parmi les vecteurs d’attaque.
- 40 % des organisations interrogées déclarent avoir subi au moins une cyberattaque significative en 2025.
- Parmi les organisations victimes, 81 % déclarent un impact sur leur activité.
Ces résultats proviennent d’une enquête auprès de responsables de la cybersécurité et de RSSI. Ils soulignent l’importance de la prévention et de la vigilance humaine, en complément des dispositifs techniques de sécurité.
Des messages frauduleux de plus en plus crédibles
Fautes d’orthographe, formulations maladroites et présentations approximatives ne suffisent plus à identifier les tentatives de phishing. Grâce notamment à l’intelligence artificielle, les cybercriminels peuvent rédiger des messages soignés, personnalisés et adaptés au contexte professionnel.
Un e-mail avec un logo officiel, une signature familière et une orthographe irréprochable n’est pas nécessairement légitime. Même un message semblant provenir d’un collègue, d’un responsable ou d’un fournisseur connu peut être frauduleux.
Un seul indice ne suffit pas toujours à conclure à une fraude. À l’inverse, l’absence de faute ou de signe suspect évident ne garantit pas qu’un message est sûr. En cas de doute, il faut vérifier avant d’agir.
Les 7 réflexes à adopter
1. Prenez quelques secondes avant de cliquer
Un message alarmiste ou inhabituel doit attirer votre attention. Les cybercriminels cherchent souvent à provoquer une réaction rapide pour empêcher toute vérification.
Prenez le temps de lire le message, d’examiner la demande et de vous demander si elle est cohérente avec vos échanges habituels.
2. Vérifiez les liens et les pièces jointes
Sur ordinateur, survolez un lien avec la souris pour examiner l’adresse de destination avant de cliquer. Vérifiez attentivement le nom de domaine : une adresse qui ressemble à celle d’un service connu peut renvoyer vers un site frauduleux.
En cas de doute, ne cliquez pas.
3. Méfiez-vous également des QR codes
Un QR code peut rediriger vers un faux site imitant un service légitime, dans le but de récupérer vos identifiants ou vos informations personnelles.
Un QR code reçu par e-mail ou présenté comme indispensable à une opération doit être traité avec la même prudence qu’un lien classique. Vérifiez la destination avant de poursuivre et ne saisissez jamais vos identifiants sur un site dont vous doutez de l’authenticité.
4. Ne communiquez jamais votre mot de passe
Le service informatique ne vous demandera jamais de lui transmettre votre mot de passe par mail, téléphone ou Teams.
Si un message ou un interlocuteur vous le demande, vérifiez son authenticité et signalez la situation.
5. Ne validez pas une demande MFA inattendue
Vous recevez une notification Microsoft Authenticator alors que vous n’essayez pas de vous connecter ? Refusez la demande et prévenez immédiatement le service informatique. Il peut s’agir d’une tentative d’accès à votre compte avec des identifiants compromis.
Et ne validez jamais une notification simplement pour la faire disparaître.
6. Vérifiez les demandes sensibles par un autre moyen
Changement de coordonnées bancaires, paiement urgent, achat inhabituel ou demande exceptionnelle d’un responsable : ces situations nécessitent une vérification supplémentaire.
Contactez directement la personne concernée en utilisant ses coordonnées habituelles, déjà connues ou présentes dans l’annuaire interne.
Ne vous contentez pas de répondre à l’e-mail suspect et n’utilisez pas le numéro de téléphone fourni dans ce message.
7. En cas de doute : signalez !
Vous recevez un message suspect ? Ne cliquez pas, ne répondez pas et ne transférez pas le message à vos collègues.
Utilisez le dispositif de signalement prévu dans l’entreprise ou contactez le service informatique.
Le signalement permet aux équipes de sécurité d’analyser le message, de détecter d’éventuelles campagnes frauduleuses et, si nécessaire, de protéger d’autres collaborateurs.
Signaler un doute est toujours préférable à laisser passer une menace.
⚠️ Vous avez cliqué par erreur ?
Pas de panique ! Prévenez immédiatement le service informatique.
Plus l’incident est signalé rapidement, plus les équipes peuvent agir efficacement pour limiter les conséquences.
La prévention n’exclut pas la mise en place d’un système de protection 🔐
Avec son partenaire Acronis, SQI propose un dispositif de sécurité évolutif, adapté à toutes les infrastructures. Le logiciel joue le rôle de douanier entre les données qui viennent de l’extérieur et le réseau interne.
En plus de son effet « barrière », l’outil permet de recenser et d’analyser les attaques et mouvements malveillants communiqués via des rapports hebdomadaires.
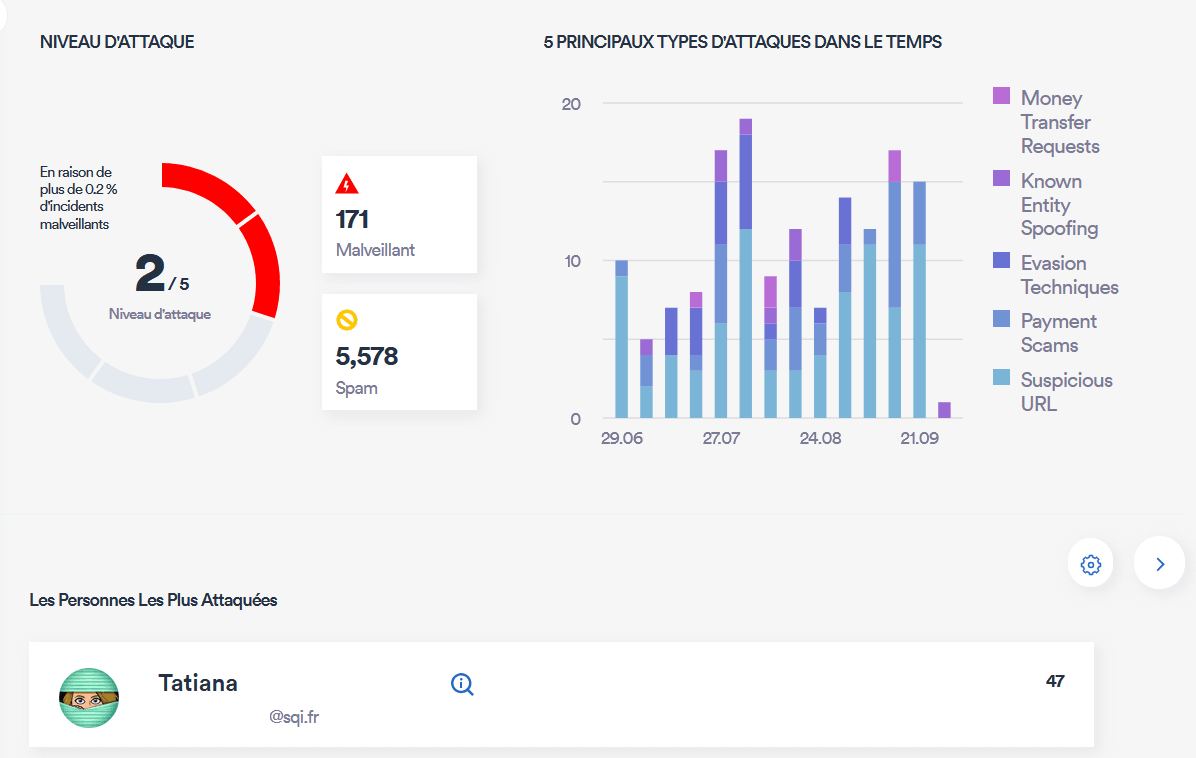
Ce rapport montre :
- Un niveau d’attaque faible
- Le nombre de spam et messages malveillants interceptés
- Le type d’attaques par semaine, sur une période de 3 mois.
Vous avez des questions, des besoins, SQI peut vous accompagner ? Contactez-nous sur la boîte
Pour aller plus loin :
- Baromètre CESIN–OpinionWay 2026 : consulter les résultats.
- Cybermois 2026 : découvrir la campagne officielle « Se Cyber Protéger, ce n’est pas si bête ».
- Cybermalveillance.gouv.fr : retrouver les conseils pour reconnaître le phishing.
Ces articles peuvent vous intéresser
When you subscribe to the blog, we will send you an e-mail when there are new updates on the site so you wouldn't miss them.